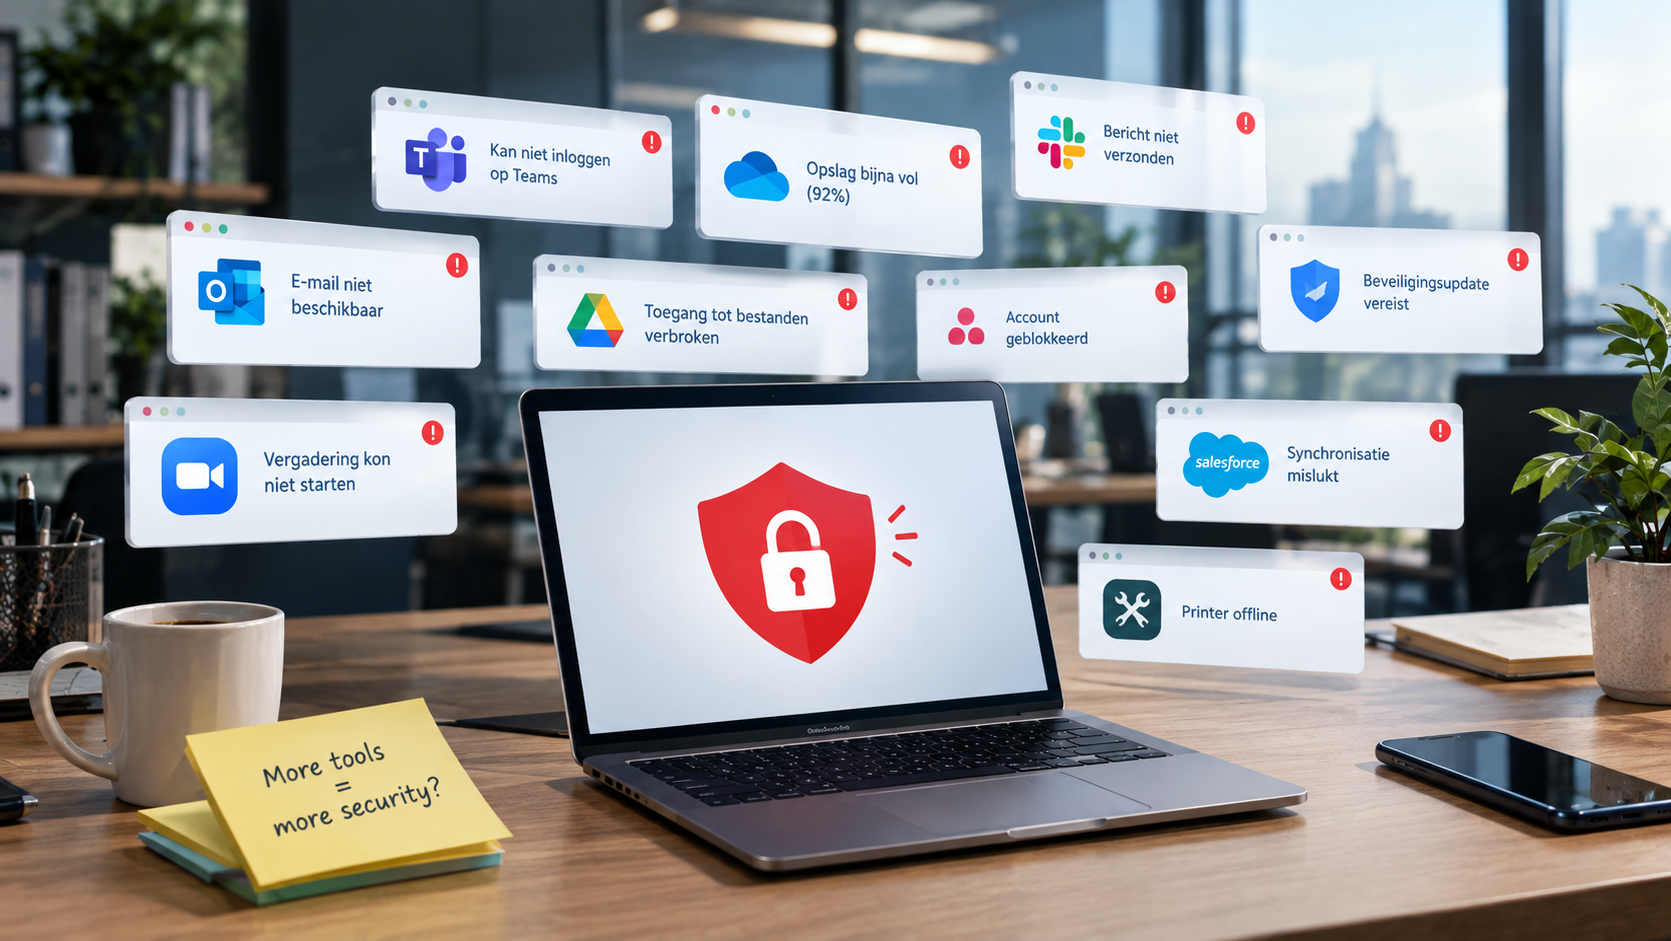
Nog een antivirus. Een nieuwe firewall. Nóg een e-mailfilter. Elke aankoop voelde destijds als de juiste keuze. Waarom voelt je beveiliging dan nooit écht compleet? Voor veel Nederlandse mkb-bedrijven is dit geen theorie. Onderzoek van Dutch IT Channel toont aan dat 46% van het mkb tussen de 11 en 40 verschillende beveiligingsoplossingen gebruikt. Nog eens 6% beheert meer dan 60 tools. Toch zegt 67% van diezelfde bedrijven dat complexiteit een belemmering vormt voor effectieve verdediging. Meer tools kopen is niet hetzelfde als beter beschermd zijn. In dit artikel leggen we uit waarom een overvolle gereedschapskist een vals gevoel van veiligheid kan creëren — en wat wél werkt voor bedrijven die bescherming serieus nemen.
In cijfers
- 46% van het Nederlandse mkb gebruikt tussen de 11 en 40 verschillende beveiligingstools.
- 67% van hen geeft aan dat complexiteit een obstakel vormt voor een effectieve verdediging.
Bron: Dutch IT Channel / SMB Cybersecurity Report 2025
1. Waarom het mkb beveiligingstools blijft kopen
Het instinct om meer tools toe te voegen is begrijpelijk. Elke dreiging die het nieuws haalt — ransomware, phishing, CEO-fraude — leidt tot een aankoop die specifiek op dat risico is gericht. Na verloop van tijd is er een tool voor elke angst, maar ontbreekt een samenhangend beeld.
Dit wordt ’tool sprawl’ genoemd: een beveiligingsomgeving die organisch is gegroeid als reactie op incidenten en gesprekken met leveranciers, in plaats van vanuit een doordachte strategie. Elke afzonderlijke aankoop was op dat moment logisch. Het gecombineerde resultaat is een lappendeken.
Wat drijft deze aankoopbeslissingen?
- Een beveiligingsincident bij een concurrent of in het nieuws
- Druk van leveranciers of resellers die het nieuwste product aanprijzen
- Onzekerheid rond NIS2-compliance: bedrijven kopen tools om het ‘vakje af te vinken’
- Gebrek aan interne expertise om bestaande tools volledig te configureren en te benutten
Het resultaat: tools die elkaar deels overlappen, zelden correct zijn geconfigureerd en nauwelijks worden gemonitord. Dat is precies waar aanvallers hun kans grijpen.
2. Te veel tools zorgen voor complexiteit — en blinde vlekken
Er is een direct verband tussen het aantal tools in een beveiligingsstack en de kans op configuratiefouten. Elke tool heeft zijn eigen dashboard, zijn eigen waarschuwingen, zijn eigen updatecyclus en zijn eigen beheerder — of gaat ervan uit dat die er is.
In de praktijk heeft niemand een volledig overzicht van hoe alle tools samenwerken. Kleine hiaten — een verouderd beleid, een eindpunt dat is overgeslagen tijdens een software-update, een tijdelijk uitgeschakelde functie — blijven daardoor onopgemerkt.
Blinde vlek
Ongeveer 20% van de Nederlandse bedrijven kan niet bevestigen of ze zijn aangevallen.
Reden: “een gebrek aan monitoring en inzicht” in de eigen beveiligingsomgeving.
Bron: Grant Thornton Cyber Readiness Report Q3 2025
Alert fatigue: wanneer te veel meldingen gevaarlijk worden
Elke tool genereert waarschuwingen. Wanneer tien tools elk tientallen meldingen per dag produceren, heeft niemand de capaciteit om te bepalen wat daadwerkelijk urgent is. Medewerkers beginnen meldingen oppervlakkig te scannen of weg te klikken — niet uit nalatigheid, maar omdat het volume overweldigend is.
Dit is ‘alert fatigue’ (waarschuwingsmoeheid), en het is gevaarlijker dan het klinkt. Een verdachte inlogpoging, een ongebruikelijke bestandsoverdracht, een mislukt MFA-verzoek — elk van deze kan het begin van een aanval zijn. Als ze verloren gaan in de ruis, heeft een aanvaller de tijd om zich onopgemerkt door je netwerk te bewegen.
3. Overlappende tools zijn dubbele kosten — zonder extra beveiliging
Veel mkb-bedrijven betalen meermaals voor dezelfde functie zonder het door te hebben. Een endpoint protection suite bevat vaak al e-mailscanning en een firewall-component. Maar er werd ook een apart e-mailfilter, een losse firewall en een aanvullende back-upoplossing aangeschaft — elk van een andere leverancier.
Die overlap kost geld, maar het echte probleem is functioneel. Twee tools die hetzelfde monitoren, kunnen elkaar tegenspreken. Tijdens een incident moeten medewerkers eerst uitzoeken welke tool te vertrouwen is voordat ze kunnen handelen — terwijl de tijd tikt.
Een praktisch voorbeeld van overlap in tools
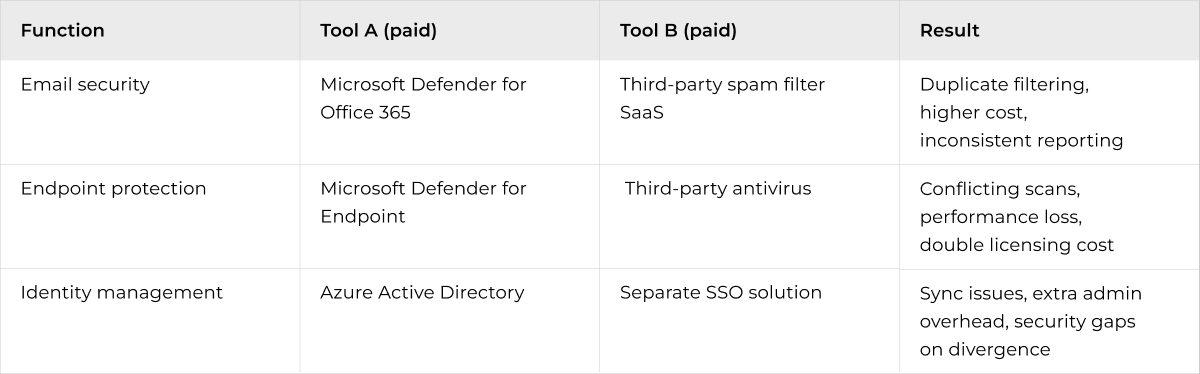
Microsoft 365 Business Premium biedt voor de meeste mkb-bedrijven al een solide beveiligingslaag — inclusief e-mailbeveiliging, endpointbeheer en identiteitscontrole. Toch zien we regelmatig dat bedrijven daar meerdere losse tools bovenop stapelen die exact dezelfde functies dupliceren.
Monthly tech tips for SMBs
Quick, useful tech tips to help your business run better. We don’t send often — but when we do, it’s worth opening.
4. Verkeerd geconfigureerde tools bieden schijnveiligheid
Een tool die actief is, is niet per definitie een tool die beschermt. De meest onderschatte oorzaak van beveiligingsincidenten in het Nederlandse mkb is niet de afwezigheid van software — het is de aanwezigheid van software die verkeerd is geconfigureerd.
Onderzoek van Grant Thornton toont aan dat 74% van het Nederlandse mkb weliswaar beveiligingsmaatregelen heeft genomen, maar onvoldoende scoort op kritieke onderdelen. Dat is niet hetzelfde als niets doen — het is in feite nóg gevaarlijker, omdat het de illusie wekt dat alles op orde is.
Hoe configuratiefouten ontstaan
- Een firewallregel wordt tijdelijk versoepeld tijdens een project en nooit hersteld
- MFA is ingeschakeld, maar geldt niet voor alle accounts of applicaties
- Een back-uptool draait — maar er is nog nooit een hersteltest uitgevoerd
- Endpoint protection is geïnstalleerd op 20 van de 35 laptops na groei van het team
- Automatische updates zijn uitgeschakeld om medewerkers tijdens kantooruren niet te storen
Geen van deze fouten is zichtbaar op een factuur of in een dashboard dat niet dagelijks wordt gecontroleerd. De tool is betaald, de tool draait — maar de bescherming werkt niet zoals bedoeld.
5. De menselijke factor: tools beschermen niet tegen menselijk gedrag
Technologie beschermt systemen. Mensen beschermen organisaties. Dat onderscheid is essentieel, want de meeste succesvolle aanvallen op Nederlandse bedrijven beginnen niet met een technisch beveiligingslek — ze beginnen bij een medewerker die op een link klikt, een wachtwoord deelt of een frauduleuze factuur goedkeurt.
Phishing blijft in 2026 de dominante aanvalsvector. Onderzoek van Dutch IT Channel (juni 2026) laat zien dat phishing verantwoordelijk is voor het grootste aandeel succesvolle aanvallen op het Nederlandse mkb — ondanks het feit dat veel van die bedrijven al e-mailbeveiliging hebben ingericht.
Inzicht
Een medewerker die getraind is om phishing te herkennen, is effectiever dan tien e-mailfilters naast elkaar.
Quote Body: “Awarenesstraining is een van de investeringen met de hoogste ROI in cybersecurity voor het mkb.”
Author / Source: — NCSC, Cybersecuritybeeld Nederland 2025
Wat training doet wat tools niet kunnen
- Medewerkers leren verdacht gedrag herkennen, zelfs als het door toolfilters glipt
- Phishingsimulaties bouwen bewustzijn op zonder reële schade aan te richten
- Een open meldcultuur verkleint de impact van een geslaagde aanval aanzienlijk
- Menselijk toezicht op ongebruikelijke transacties, toegangsverzoeken of inlogpatronen
CloudConnected integreert security awareness training en phishingsimulaties als standaardonderdeel van elk beveiligingstraject — niet als extra optie, maar als fundament.
6. Wat wél werkt: strategie eerst
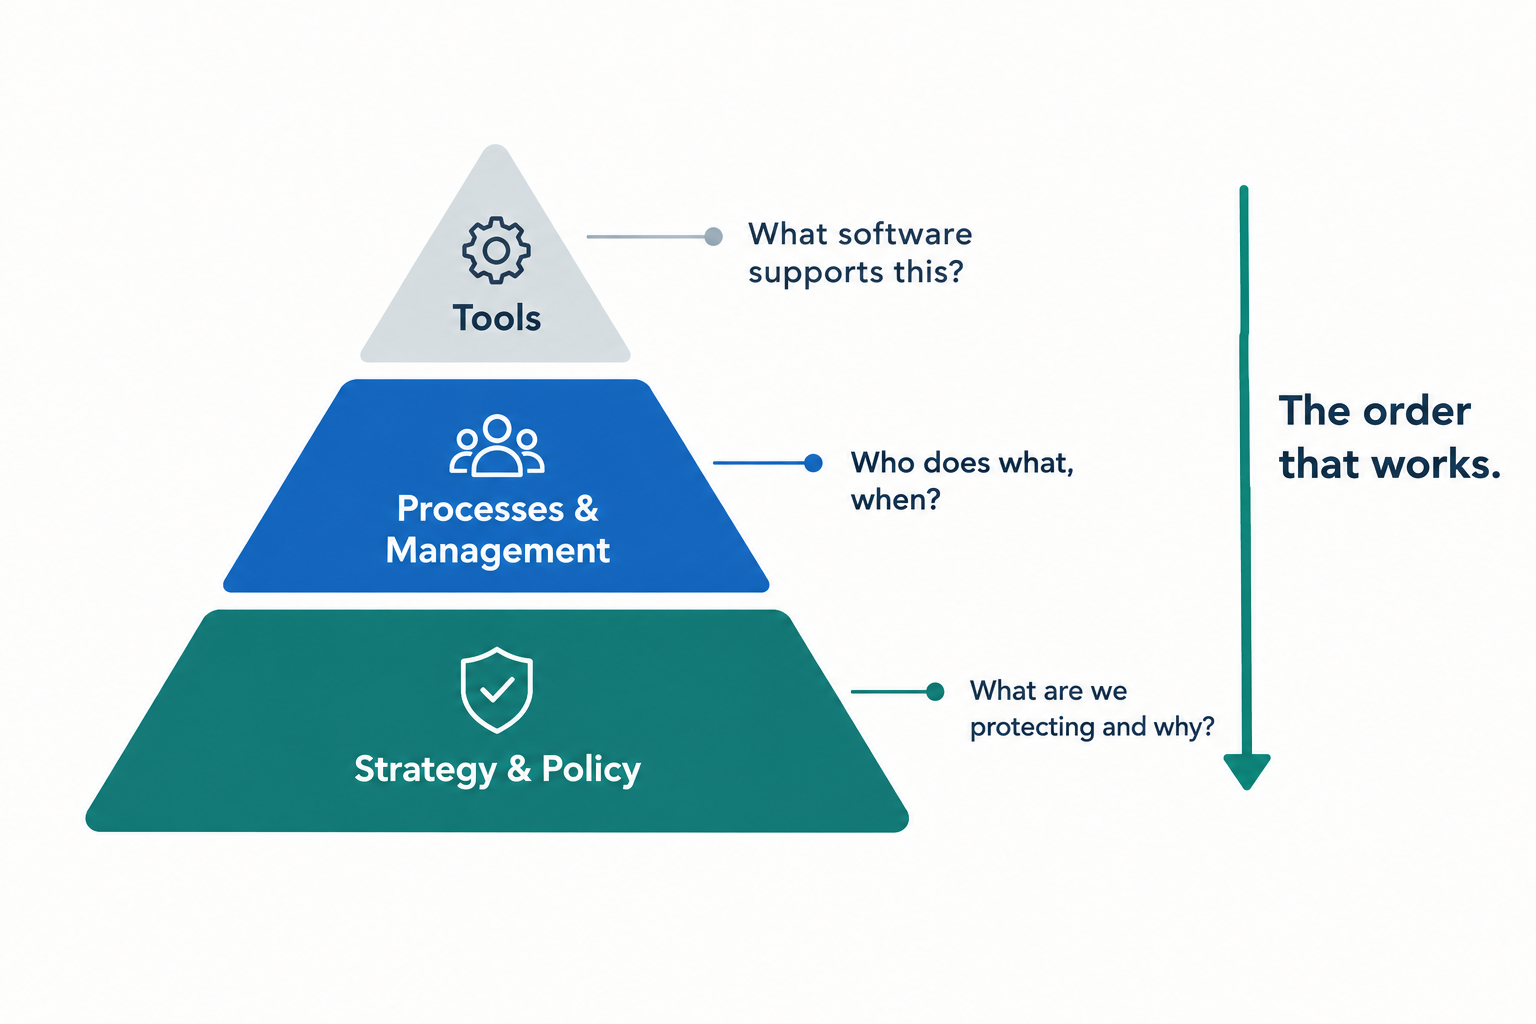
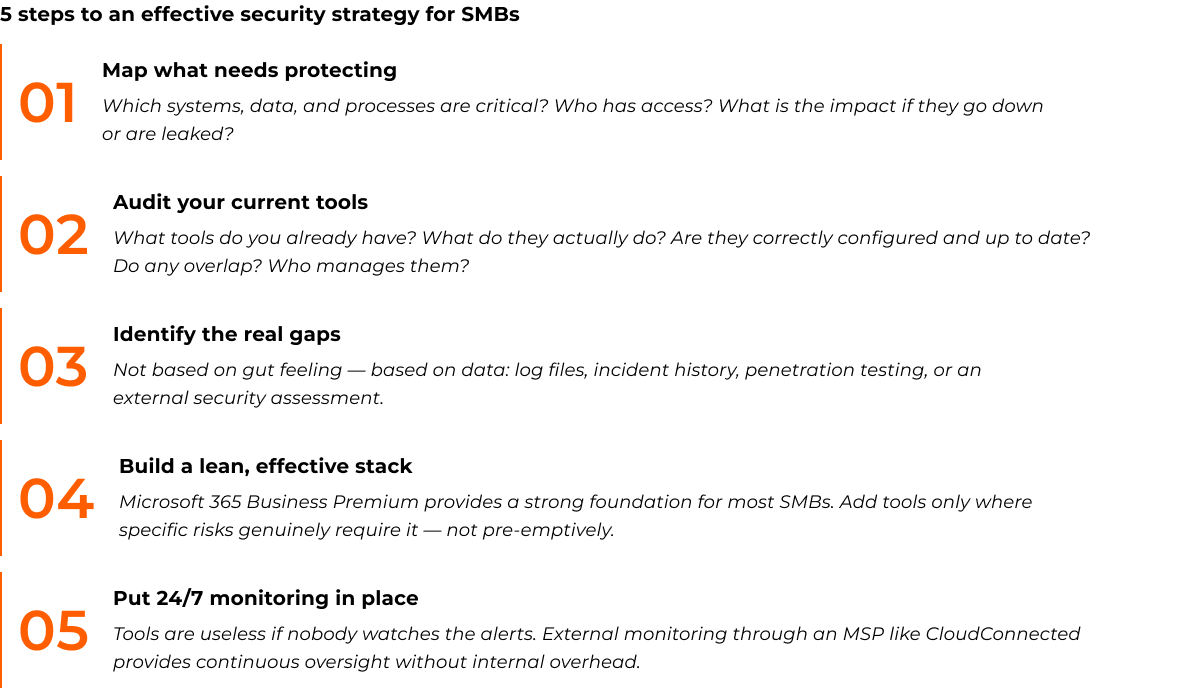
De vraag is niet hoeveel tools je nodig hebt. De vraag is: wát moet je beschermen, wie heeft er toegang toe, en wat doe je als het misgaat?
Een beveiligingsstrategie begint met inzicht — niet met software. Zodra je weet wat de kroonjuwelen van je organisatie zijn (klantgegevens, financiële systemen, productieprocessen), kun je bepalen welke tools die specifieke risico’s afdekken.
Praktijkvoorbeeld: van tool-chaos naar heldere beveiliging
Case Study — Nederlandse groothandel, 45 medewerkers, regio Rotterdam
- In zes jaar tijd had een groothandel bij Rotterdam negen verschillende beveiligingstools aangeschaft — telkens naar aanleiding van een incident of een aanbeveling van een leverancier. De tools werden beheerd door een parttime IT-medewerker die ook verantwoordelijk was voor de helpdesk. Een interne audit wees uit dat drie tools al meer dan een jaar niet actief waren geconfigureerd. Twee tools controleerden overlappende systemen en genereerden samen gemiddeld 340 waarschuwingen per dag. Niemand las ze structureel.
- CloudConnected voerde een stack-evaluatie uit. Vijf tools werden geconsolideerd in Microsoft 365 Business Premium, inclusief Defender for Endpoint en Defender for Office 365. Twee tools bleven behouden voor specifieke functies die Microsoft niet dekt. De back-upoplossing werd vervangen door Acronis, met dagelijkse hersteltests ingebouwd in het proces.
- Het aantal dagelijkse meldingen daalde van 340 naar 18 — allemaal relevant en binnen vier uur opgelost. De maandelijkse beveiligingskosten daalden met 31%. De IT-medewerker had weer tijd voor proactief onderhoud in plaats van continu brandjes blussen.
- “We dachten dat we goed beschermd waren omdat we zoveel tools hadden. Nu weten we dat we daadwerkelijk beter beschermd zijn omdat we begrijpen wat elke tool doet.” — IT-verantwoordelijke, Rotterdam
Belangrijkste inzichten: wat je vandaag kunt doen
De meeste bedrijven die een incident response plan hebben, ontdekken pas gaten op het moment dat ze het voor het eerst testen. Bedrijven die hiaten ontdekken tijdens een echt incident, betalen aanzienlijk meer om ze te dichten.
Actiepunten:
✅ Breng je huidige tools in kaart — weet je wat elk systeem daadwerkelijk doet?
✅ Controleer configuraties — zijn alle tools actief en correct ingesteld?
✅ Verwijder of consolideer overlappende functies
✅ Bepaal een monitoring-basislijn: wie bekijkt en beoordeelt de meldingen?
✅ Train je medewerkers — technologie zonder menselijk bewustzijn is slechts half werk
✅ Overweeg 24/7 externe monitoring als je intern de capaciteit mist
De meest weerbare bedrijven in Nederland zijn niet de bedrijven met de meeste tools. Het zijn de bedrijven die weten wat er in hun omgeving gebeurt, snel kunnen handelen en medewerkers hebben die de eerste verdedigingslinie vormen.
Klaar om je security stack te vereenvoudigen?
Meer dan 350 Nederlandse organisaties vertrouwen op CloudConnected voor hun IT-beveiliging — niet omdat ze de meeste tools hebben, maar omdat ze de juiste aanpak hanteren. Wij beoordelen je huidige beveiligingsomgeving, signaleren hiaten en overbodige complexiteit, en bouwen een helder, beheersbaar plan dat past bij de omvang en het risicoprofil van jouw organisatie.